
Как хакеры используют Wi-Fi-роутеры для атак на пользователей
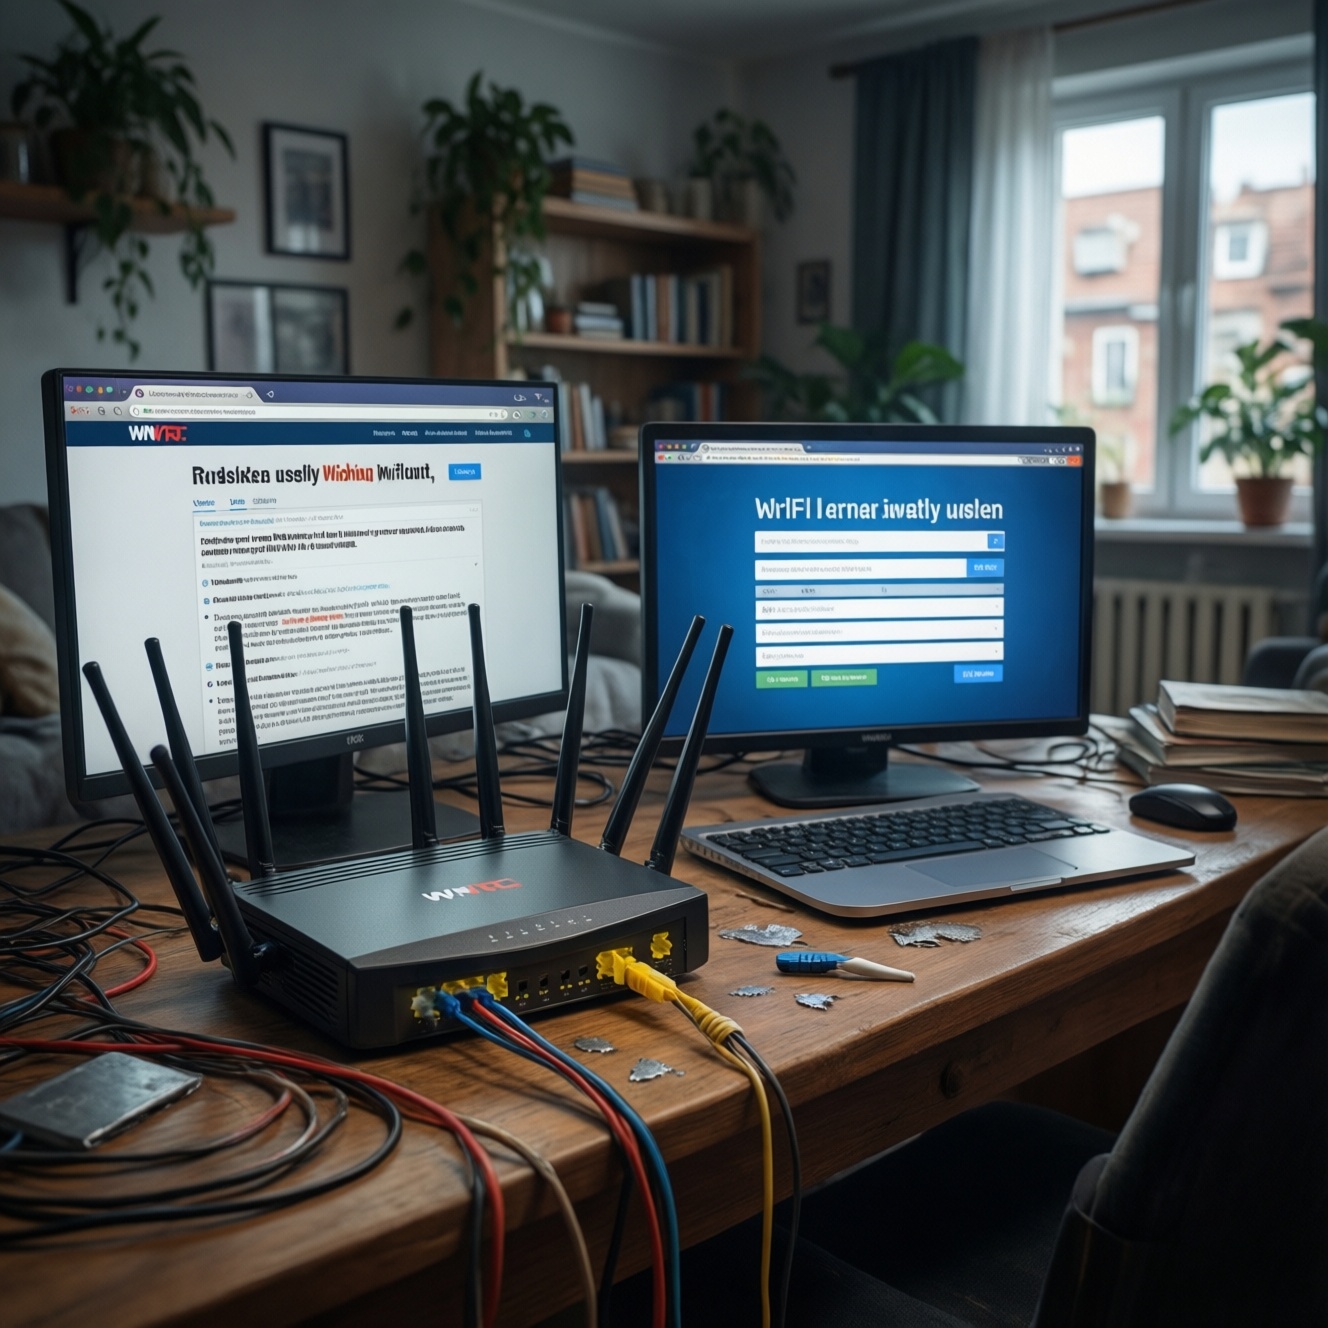
Домашний роутер часто воспринимается как простое устройство для раздачи интернета, однако на деле он становится своеобразными "воротами" во всю цифровую инфраструктуру квартиры. Если злоумышленникам удается получить над ним контроль, они могут использовать оборудование для наблюдения за сетевой активностью, перенаправления трафика и проведения фишинговых атак.
Эксперт по кибербезопасности Олег Кузнецов рассказал, что взлом роутера способен создать для пользователя серьезные риски. Под контролем хакеров устройство может собирать информацию о посещаемых ресурсах, анализировать соединения и направлять человека на поддельные страницы, которые внешне практически не отличаются от настоящих.
Прямой доступ к смартфону, компьютеру или телевизору, подключенному к роутеру, получить сложнее: для этого нападающему обычно приходится искать отдельную уязвимость в конкретном устройстве. Поэтому более распространенным сценарием считается атака Man-in-the-Middle - "человек посередине". В таком случае злоумышленник вмешивается в передачу данных между пользователем и интернет-сервисом.
При использовании обычного HTTP-соединения часть информации может передаваться без надежного шифрования. Это повышает вероятность перехвата логинов, содержимого запросов и других данных. Протокол HTTPS обеспечивает значительно более высокий уровень безопасности, но полностью скрыть факт соединения он не способен. По метаданным злоумышленник иногда может определить, к каким ресурсам обращается пользователь.
Такие сведения могут применяться для последующей мошеннической кампании. Например, если хакер понимает, что человек регулярно посещает сайт банка, он способен подготовить убедительное фишинговое письмо или сообщение с поддельной страницей авторизации. Подробнее о том, как хакеры превращают обычный роутер в инструмент для кражи данных, важно знать каждому владельцу домашней сети.
Особенно опасны подобные атаки при посещении сайтов финансовых организаций. Если браузер предупреждает о проблемах с сертификатом безопасности, игнорировать уведомление нельзя. При скомпрометированном роутере пользователь может оказаться на копии банковского сайта и самостоятельно ввести логин, пароль, данные карты или код подтверждения.
Чтобы снизить риски, необходимо регулярно обновлять прошивку роутера и заменять заводской пароль администратора на сложную комбинацию. Желательно отключить удаленное управление устройством, если оно не используется, а также проверить, какие службы и порты открыты во внешнюю сеть. Эти меры повышают общую защиту домашнего роутера от хакеров.
Отдельное внимание стоит уделить имени и паролю Wi-Fi. Название сети не должно содержать адрес, фамилию или номер квартиры, а пароль лучше составить из случайного набора букв, цифр и символов. Для подключения следует выбирать современный стандарт шифрования WPA2-AES или WPA3. При этом устаревшие варианты вроде WEP нужно отключить.
Пользователям также важно понимать, как настроить безопасный Wi-Fi для гостей и личных устройств. Для посетителей можно создать отдельную гостевую сеть, которая не позволит получить доступ к компьютерам, сетевым накопителям и принтерам. Устройства умного дома также желательно изолировать, поскольку некоторые из них получают обновления редко и могут иметь слабую защиту.
Полезно периодически проверять список подключенных устройств в панели управления роутером. Незнакомый смартфон, компьютер или телевизор может указывать на то, что пароль сети стал известен посторонним. В такой ситуации следует сменить пароль Wi-Fi, завершить подозрительные подключения и обновить данные для входа в административный раздел.
Нельзя забывать и о защите от поддельных сообщений. На вопрос, как защитить роутер от фишинговых атак, специалисты отвечают комплексно: использовать актуальные браузеры, не переходить по сомнительным ссылкам, проверять адрес сайта и не вводить важные данные после предупреждения о сертификате. Дополнительную безопасность могут обеспечить DNS-фильтры, блокирующие известные вредоносные и фишинговые домены.
Некоторые производители предлагают встроенные функции сетевой защиты, родительский контроль и мониторинг подозрительной активности. В отдельных случаях применяется антивирус для роутера и домашней сети - программное или аппаратное решение, которое анализирует соединения и предупреждает о потенциально опасных ресурсах. Однако такой инструмент не заменяет обновления, надежные пароли и внимательность пользователя.
При выборе оборудования стоит отдавать предпочтение моделям, для которых производитель регулярно выпускает обновления безопасности. Старые роутеры, давно снятые с поддержки, могут оставаться уязвимыми даже при правильной настройке. Если устройство не получает прошивки, разумно заменить его на более современное.
Таким образом, вопрос, как защитить Wi-Fi роутер от взлома, сводится не к одной настройке, а к целому набору действий. Надежный пароль, актуальная прошивка, отключение ненужных функций, отдельная гостевая сеть и осторожность при работе с сайтами значительно уменьшают вероятность перехвата данных. Дополнительные рекомендации по безопасному использованию сетевого оборудования собраны в материале о том, как злоумышленники используют роутеры для атак.